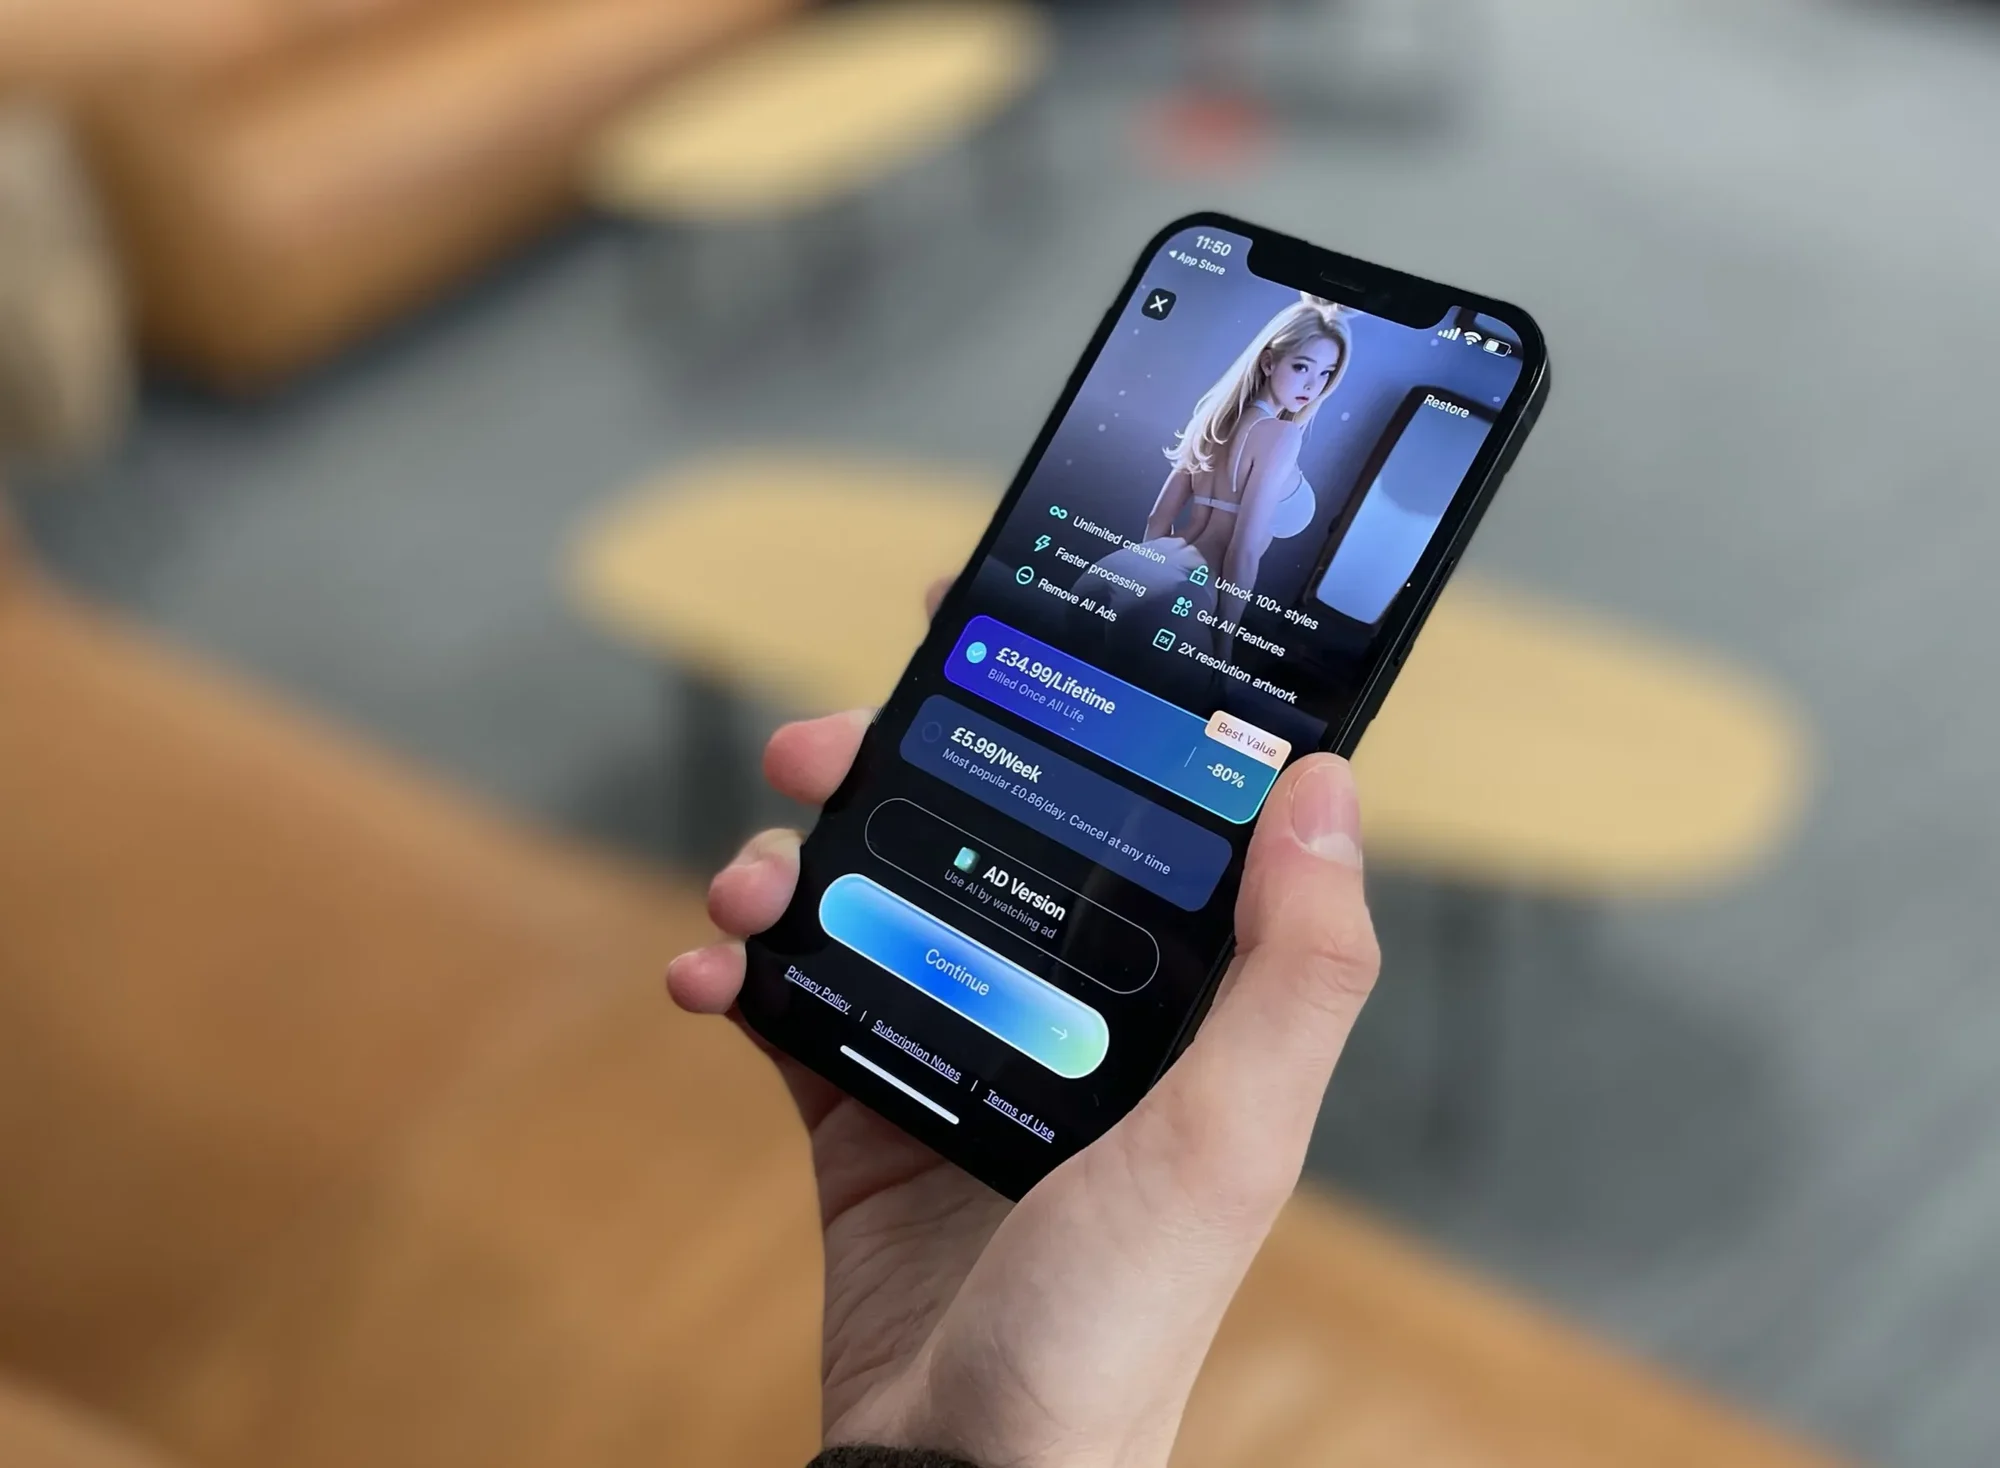
Az Apple frissítette az App Review Guidelines irányelveit, amelyek kifejezetten kötelezik a fejlesztőket a hozzájárulás nélküli intim képek blokkolására és eltávolítására, beleértve a mesterséges intelligenciával generált tartalmakat is. Az 1.2-es szabályzat frissített szövege minden olyan alkalmazásra vonatkozik, amely lehetővé teszi a felhasználóknak a képek létrehozását, generálását, feltöltését vagy megosztását.
Ezzel párhuzamosan az új 2.5.19-es irányelv betiltja a kódelfedéssel vagy más módszerrel elrejtett, szunnyadó funkciókat a szoftverekben. Ez a lépés a megtévesztő alkalmazásokat célozza, amelyek átjutnak az előzetes ellenőrzési folyamaton, majd utólag teszik elérhetővé a káros funkciókat, például az MI-alapú képhamisítást.
A szabályzatot megsértő fejlesztők fiókját az Apple véglegesen megszünteti, a gyermekek szexuális bántalmazását vagy emberkereskedelmet elősegítő appokat pedig az alternatív alkalmazásboltokból is letiltják.
Az eredeti szöveg (Perplexity Discover)
Az Apple október 16-án, pénteken módosította az App Review Guidelines irányelveit. A frissítés egyértelművé teszi, hogy az appoknak aktívan meg kell akadályozniuk a hozzájárulás nélküli intim képek megjelenését, és el is kell távolítaniuk azokat, beleértve az MI-eszközökkel készült képeket is. Az Apple emellett szigorította a „bait-and-switch”, vagyis megtévesztő appokra vonatkozó szabályait: ezek átmennek az ellenőrzésen, majd utána felfedik a rejtett funkcióikat. A változtatások egy olyan év után érkeztek, amelyben több jelentés is arról szólt, hogy az MI-alapú „levetkőztető” appok átjutnak az Apple engedélyezési folyamatán.
Az Apple fejlesztőknek szóló közleménye szerint az 1.2-es irányelv tartalommoderálási követelményei „mostantól kifejezetten kiterjednek a beleegyezés nélkül készült intim képekre is – beleértve a mesterséges intelligenciával létrehozott képeket”. Azok a fejlesztők, akik nem alkalmaznak megfelelő védelmi intézkedéseket, vagy értesítés után sem szüntetik meg a szabálysértéseket, azt kockáztatják, hogy megsértik a Fejlesztői Etikai Kódexet, és elveszítik helyüket az App Store-ban. A 9to5Mac jelentése szerint az 1.2-es pont módosított szövege már azokra az alkalmazásokra is vonatkozik, amelyek lehetővé teszik a felhasználóknak, hogy tartalmat „létrehozzanak, generáljanak, feltöltsenek, megosszanak vagy egyéb módon hozzájáruljanak” hozzá.
Az új 2.5.19-es irányelv kimondja, hogy az alkalmazások nem tartalmazhatnak „rejtett, szunnyadó vagy dokumentálatlan funkciókat”. A frissített irányelvek szerint az is okot adhat az alkalmazás eltávolítására és a fejlesztői fiók megszüntetésére, ha valaki ilyen funkciókat „kódelfedéssel (obfuszkációval) vagy más módszerekkel” próbál elrejteni az alkalmazás bináris állományában. Az Apple szerint a szabály egy régóta érvényes szabályzatot pontosít, amely korábban a 2.3.1-es irányelv alatt szerepelt. A TECHi megjegyezte, hogy a kódelfedésre történő utalás még nem szerepelt az irányelvek október 11-i változatában.
A MacRumors szerint az Apple a szabályt azokhoz az alkalmazásokhoz kapcsolja, amelyek „csak a jóváhagyás után fedik fel káros képességeiket – például a »levetkőztetést«”. Az Apple az 5. szakaszt is módosította. Azokat az alkalmazásokat, amelyek emberkereskedelmet vagy gyermekek kizsákmányolását – köztük gyermekek szexuális bántalmazását ábrázoló anyagokat – segítenek elő, a cég közlése szerint „eltávolítják az App Store-ból, és letiltják az alternatív terjesztésből is”.
Januárban a Tech Transparency Project több tucat mesterséges intelligenciára épülő „levetkőztető” appot talált az App Store-ban. Áprilisban egy újabb jelentés kiderítette, hogy az Apple keresési javaslatai és hirdetései ilyen alkalmazások felé terelték a felhasználókat. Júliusban a 9to5Mac értesülései szerint San Francisco illetékesei nyolc app eltávolítására szólították fel az Apple-t. Miután egy jelentés azt állította, hogy az Apple és a Google is népszerűsítette ezeket az appokat, az Apple a CNET-nek azt mondta, hogy 15 megjelölt alkalmazást eltávolított, hat másik fejlesztőt pedig figyelmeztetett. Az Apple-re emellett nyomás nehezedett, hogy távolítsa el az X-et és a Groktt is az App Store-ból, miután a Grokkal nőkről és kiskorúakról készítettek szexualizált képeket.
Az Apple közlése szerint tavaly több mint 150 000, biztonsági problémákkal küzdő alkalmazást akadályozott meg abban, hogy eljusson a felhasználókhoz, és több mint 193 000 fejlesztői fiókot szüntetett meg csalás és visszaélés miatt. A cég „rosszindulatú szereplőket – egyes esetekben összehangolt csalási műveleteket" tesz felelőssé, akik addig rejtegetik a káros tartalmat, amíg az alkalmazást jóvá nem hagyják. „Nem habozunk eltávolítani az alkalmazásokat, és megszüntetni az azok mögött álló fejlesztők fiókját, ha megsértik ezeket az irányelveket" – írta az Apple.